OpenSSL心脏出血漏洞解析
时间:2026-08-28 13:30:22
4月8日,互联网曝光了一个名为心脏出血(Heartbleed)的重大安全漏洞,该问题由安全公司Codenomicon与谷歌的安全工程师共同发现。该漏洞存在于部分使用脆弱版本OpenSSL加密软件的系统中,导致其内存数据可能被任意读取。由于OpenSSL广泛应用于网络服务的安全保护,这一缺陷使得攻击者能够获取本应受保护的敏感信息,包括用于身份认证和通信加密的私钥、用户登录凭证以及正在传输的具体内容。这不仅让黑客可直接窃取服务器和用户的数据,还能监听通信过程,甚至伪装成合法服务或用户,造成严重的安全威胁。
Heartbleed漏洞是隐藏在OpenSSL代码中的安全陷阱。黑客可以通过这种漏洞读取服务器上最多B的数据。这些数据很可能包含如私钥、安全证书、用户名和密码等敏感信息。由于这一漏洞允许直接访问内存,用户的密码等关键信息可能被偷走而难以发现。Heartbleed的严重性在于其广泛的影响几乎所有的依赖加密通信的服务都可能受到影响,一旦被恶意利用,将造成严重的数据泄露风险。
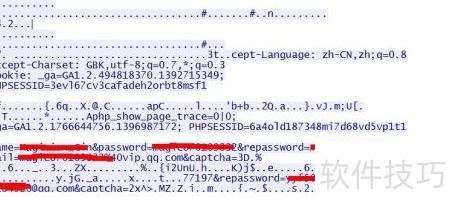
当服务器存储用户密码时,它们通常采用一种称为“哈希”的方法来保护这些密码,而不是将它们以明文形式存储。这种方法确保只有持有原始密码的个体能够解码并访问这些信息。这样做的目的不仅是为了保障数据的安全性,还增强了系统的稳定性。尽管在传输过程中使用了HTTPS协议和OpenSSL加密技术,仍存在一定的安全风险。例如,在处理用户输入的数据时,服务器可能会临时占用超过B的内存缓冲区进行处理。如果OpenSSL存在未修补的安全漏洞,攻击者便有可能直接读取这部分内存中的敏感信息,从而导致密码等私密数据泄露。这种情况下,系统不仅面临被黑客攻击的风险,还可能因为存储在硬盘上的文件遭到破坏而丢失重要数据。总之,服务器和网络安全技术需要不断升级以应对新的威胁,防止信息安全事件的发生。
,多家知名电商网站遭遇安全漏洞,主要影响HTTPS网站。虽然大部分平台已迅速修复问题,仍建议近期访问过的用户尽快更改密码,以免个人信息泄露,保护账户安全。
普通用户无需过于恐慌!当前大多数网站已得到修复。问题原因为服务器配置错误,并非源于Windows XP停止支持所致。然而,网站管理员需特别关注:若服务器使用OpenSSL 版本,请立即升级至版本,以避免潜在的安全隐患,保障服务稳定性和数据安全。
热门推荐
-
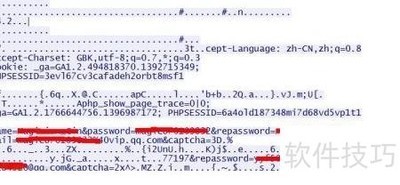 OpenSSL心脏出血漏洞解析4月8日,互联网曝光了一个名为心脏出血(Heartbleed)的重大安全漏洞,该问题由安全公司Codenomicon与谷歌的安全工程师共同发现
-
英雄台词答案 王者荣耀嘻嘻你的心脏熄火了是谁的台词王者荣耀最近有推出一个叫做台词考验的活动,需要召唤师们回答正确的英雄才能获得相应的奖励。你知道“心脏熄火”的台词是属于哪位英雄吗?今天咱们来详细聊聊英雄的名字吧
-
 以下哪种海洋动物有四颗心脏?_支付宝神奇海洋9.6答题答案2024支付宝神奇海洋9.6答题答案2024:支付宝神奇海洋今天答题已经更新了,玩家参与答题也能获得不错的奖励。小编整理了神奇海洋9月6日答题以下哪种海洋动物有四颗心脏?下面一起来看看相关的信息。
-
 崩坏星穹铁道「有机心脏」奇物效果是什么崩坏星穹铁道「有机心脏」奇物效果是什么?「有机心脏」奇物是一种特殊的道具。它的效果是投掷骰子时不会出现金色骰面,累计投掷4次骰子后,该奇物将触发特殊效果。那么接下来就来告诉网友「有机心脏」奇物效果吧。
-
 心脏骤停的抢救的黄金时间是多久-2023蚂蚁庄园9月15日答案最新2023支付宝蚂蚁庄园9月15日的题目已经更新了,今日的题目为:心脏骤停的抢救的黄金时间是多久?正确答案是什么,或者许多玩家或者还不太明白。接下来小编就为网友带来了正确答案分享,但愿能帮助到你。
-
 刷牙时牙龈出血,说明身体缺乏维生素吗_支付宝蚂蚁庄园今日答案2026.8.28支付宝蚂蚁庄园今日答案2026.8.28:蚂蚁庄园今天答题更新了,参与答题也能获得饲料奖励。在这里整理了蚂蚁庄园8月28日答题刷牙时牙龈出血说明身体缺乏维生素吗?下面一起来看看相关的信息。
-
 艾尔登法环出血和削刃哪个好在艾尔登法环这款备受玩家追捧的动作角色扮演游戏里,战斗系统中两大核心机制出血与削刃,是玩家们热议的焦点
-
 Win10漏洞补丁更新指南了解Win新安全漏洞的修补方案后,您可以查阅本文中提供的详尽指导来完成相关操作,确保您的操作系统保持最佳状态
-
 OpenSSL重大漏洞危害解析提到OPENSSL,很多人可能不太熟悉。其实,它与我们日常上网安全息息相关。SSL是一种广泛使用的信息安全协议,当你访问某些以https://开头的网站时,背后往
-
 笔记本充电指示灯一闪一闪怎么回事 笔记本充电指示灯一闪一闪原因解析1、电脑充电过程中因充电电源连接不当,接触不良而导致电源指示灯闪烁不停。需要重新确认电源连接线是否连接准确。2、电脑硬件运行错误也易导致指示灯的闪烁,可以关机重启。3、电池问题:在充电情况下,拔下电脑的电池,如果指示灯闪
-
 百变大侦探画舫遗恨凶手是谁 画舫遗恨凶手真相解析百变大侦探中最新的案件画舫遗恨,案件是爆发在中元时节,接下来小编为网友带来百变大侦探画舫遗恨凶手事实分析,好奇的玩家一块会意一下吧。
-
 三国群英传M豪杰要怎么玩 三国群英传M三种豪杰有点解析三国群英传M好汉要怎样玩?在游戏内,区别的职业攻略也大不相同,那么在游戏内好汉该若何玩呢?好奇的网友们一起来瞧瞧三国群英传M三种好汉有点分析吧,切切不要错过了。
-
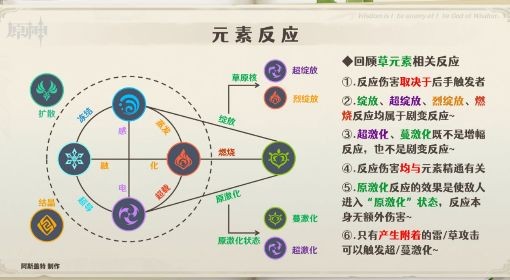 《原神》纳西妲配队解析 纳西妲队伍搭配推荐原神中纳西妲有着特有技能机制,在配队上也特别很是轻巧,想要明白她该怎么搭配队列的小伙伴请看接下来“Asgater”带来的原神纳西妲配队判辨,期望可以或许帮助大伙。
-
 辐射避难所人物属性解析辐射:避难所是一款生活策略类游戏,是辐射系列的作品之一。游戏中人物的属性共有7品种型,每一种属性都有着自个的用场。依据属性公道部署工作,能够让人物提高幸福感,让小伙伴的游戏过程变得加倍畅通。好多小伙伴会问游戏中人物的属性分别有甚么用?接下来就由小编给大伙逐一判辨吧。